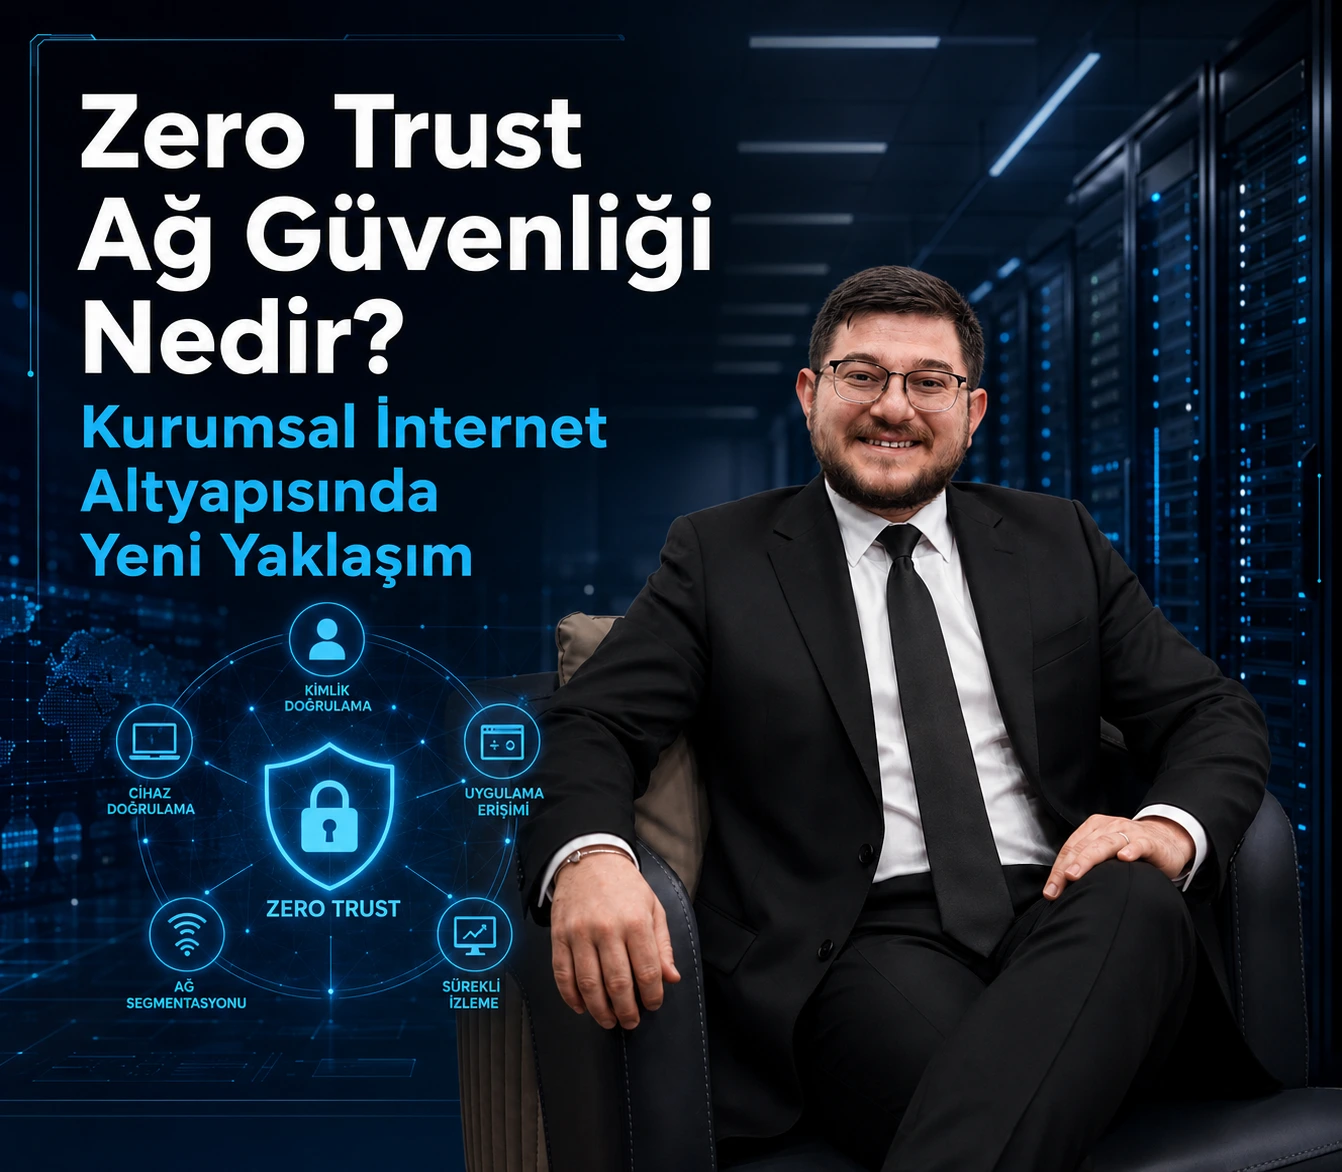
Zero Trust ağ güvenliği, kullanıcıların, cihazların veya uygulamaların yalnızca kurum ağı içinde bulunduğu için güvenilir kabul edilmediği yeni nesil bir siber güvenlik yaklaşımıdır. Her erişim talebi; kullanıcı kimliği, cihaz güvenliği, erişilmek istenen kaynak, bağlantı konumu ve mevcut risk seviyesi üzerinden ayrı ayrı değerlendirilir.
Benim değerlendirmeme göre Zero Trust yaklaşımını önemli hale getiren temel gelişme, klasik kurum ağı sınırlarının artık yeterli olmamasıdır. Çalışanlar uzaktan bağlanıyor, uygulamalar bulutta çalışıyor, mobil cihazlar şirket verilerine erişiyor ve IoT sistemleri kurumsal ağa sürekli yeni bağlantılar ekliyor. Böyle bir yapıda yalnızca dış tehditleri engellemeye çalışan çevre güvenliği modeli tek başına yeterli değildir.
NIST tarafından tanımlanan Zero Trust mimarisi, güvenliği sabit ağ çevresinden kullanıcı, cihaz, uygulama ve kaynak seviyesine taşır. Bu yaklaşımda kullanıcılara veya cihazlara fiziksel konumları, ağ konumları ya da sahiplik durumları nedeniyle otomatik güven verilmez.
Zero Trust Nedir?
Zero Trust, Türkçede sıfır güven yaklaşımı olarak ifade edilebilir. Ancak bu tanım, kurum içinde hiç kimseye güvenilmediği anlamına gelmez. Temel yaklaşım, güvenin varsayılmaması ve erişimin doğrulanabilir verilere dayanarak verilmesidir.
Klasik ağ güvenliği modelinde kurum ağına bağlanan kullanıcı veya cihaz, çoğu zaman belirli bir seviyede güvenilir kabul edilir. Zero Trust modelinde ise ağın içinde veya dışında olmak tek başına güven göstergesi değildir. Kullanıcı her kritik işlemde, gerektiğinde yeniden doğrulanabilir.
Benim bakış açıma göre Zero Trust bir ürün veya yalnızca kurulacak bir güvenlik yazılımı değildir. Kimlik doğrulama, cihaz yönetimi, ağ segmentasyonu, uygulama güvenliği, veri koruması, izleme ve erişim politikalarının birlikte çalıştığı bütünleşik bir güvenlik stratejisidir.
Neden Geleneksel Ağ Güvenliği Artık Yeterli Değil?
Geleneksel kurum ağları genellikle dışarıyı tehdit, içeriyi ise güvenli alan olarak kabul eden çevre güvenliği anlayışıyla tasarlanmıştır. Firewall, dış ağdan gelen bağlantıları kontrol eder ve kurum içindeki kullanıcıların kaynaklara daha geniş erişmesine izin verir.
Ancak günümüzde çalışanların, cihazların ve uygulamaların tamamı aynı fiziksel ağın içinde değildir. Bulut servisleri, uzaktan çalışma, mobil cihazlar, üçüncü taraf hizmet sağlayıcıları ve farklı lokasyonlar kurum ağının sınırlarını değiştirmiştir.
Ayrıca kullanıcı hesabının ele geçirilmesi veya kurum içindeki bir cihazın zararlı yazılımla enfekte olması halinde, saldırgan iç ağda farklı kaynaklara ilerleyebilir. Bu nedenle güvenlik yalnızca dışarıdan içeriye gelen trafiği engellemekle sınırlandırılmamalıdır.
Zero Trust ağ güvenliği, her kaynağı ayrı bir koruma alanı olarak değerlendirerek saldırganın ağ içinde kontrolsüz biçimde ilerlemesini zorlaştırmayı hedefler.
Zero Trust Yaklaşımının Temel Prensipleri
Zero Trust mimarisinin başarılı olabilmesi için güvenlik politikalarının açık, ölçülebilir ve sürekli uygulanabilir olması gerekir.
- Açıkça doğrula: Kullanıcı kimliği, cihaz durumu, konum, uygulama ve risk bilgisi birlikte değerlendirilmelidir.
- En az ayrıcalık ver: Kullanıcıya yalnızca görevi için gerekli olan kaynaklara ve süre boyunca erişim verilmelidir.
- İhlal yaşanabileceğini varsay: Ağ içindeki bağlantılar da izlenmeli, sınırlandırılmalı ve gerektiğinde engellenmelidir.
- Sürekli kontrol uygula: Oturum açma anındaki doğrulama yeterli görülmemeli, risk değiştikçe erişim yeniden değerlendirilmelidir.
- Kaynakları ayır: Kritik veri, uygulama ve sistemler mikro segmentasyon ile birbirinden ayrılmalıdır.
Zero Trust ile Kimlik Güvenliği Nasıl Sağlanır?
Zero Trust mimarisinin merkezinde kimlik güvenliği bulunur. Erişim kararı yalnızca kullanıcı adı ve parola üzerinden verilmemelidir. Çok faktörlü kimlik doğrulama, rol bazlı erişim, koşullu erişim ve ayrıcalıklı hesap yönetimi birlikte kullanılmalıdır.
Bir kullanıcı doğru parolayla giriş yapmış olsa bile alışılmadık bir ülkeden, kayıtlı olmayan bir cihazdan veya riskli bir bağlantı üzerinden sisteme erişiyorsa ek doğrulama istenebilir. Risk seviyesi yükseldiğinde erişim sınırlandırılabilir veya tamamen engellenebilir.
Benim değerlendirmeme göre işletmelerin Zero Trust dönüşümüne başlarken ilk incelemesi gereken konu, hangi kullanıcının hangi sisteme neden eriştiğidir. Kurumlarda uzun yıllar boyunca biriken gereksiz kullanıcı yetkileri, ciddi güvenlik riski oluşturabilir.
Cihaz Güvenliği Neden Erişim Kararının Parçasıdır?
Kullanıcının kimliğinin doğru olması, kullanılan cihazın güvenli olduğu anlamına gelmez. Cihazın işletim sistemi güncel olmayabilir, güvenlik yazılımı çalışmıyor olabilir veya cihaz kurum politikalarına uygun olmayabilir.
Zero Trust yaklaşımında cihazın güvenlik durumu erişimden önce ve erişim sırasında kontrol edilir. Yönetilmeyen veya riskli cihazların kritik sistemlere bağlanması engellenebilir. Kişisel cihazlara daha sınırlı erişim verilirken, kurum tarafından yönetilen ve güvenlik kontrollerinden geçen cihazlara daha geniş yetki tanımlanabilir.
CISA’nın Zero Trust olgunluk modeli; kimlik, cihaz, ağ, uygulama ve iş yükleri ile veriyi temel teknoloji sütunları olarak ele alır. Görünürlük, otomasyon ve yönetişim ise bu alanları destekleyen ortak yeteneklerdir.
Mikro Segmentasyon Nedir?
Mikro segmentasyon, kurum ağını tek ve geniş bir güven alanı olarak kullanmak yerine daha küçük, kontrollü bölümlere ayırma yaklaşımıdır. Personel ağı, sunucu ağı, kamera altyapısı, üretim sistemleri, misafir ağı ve kritik veri kaynakları birbirinden ayrılabilir.
Bu yapı sayesinde herhangi bir kullanıcı hesabı veya cihaz ele geçirildiğinde saldırganın tüm ağ içinde serbestçe hareket etmesi zorlaşır. Her segment arasındaki trafik ayrı güvenlik politikalarıyla kontrol edilir.
Örneğin misafir Wi-Fi ağı üzerinden bağlanan bir cihazın kamera sistemine, muhasebe sunucusuna veya üretim ağına erişmesine izin verilmemelidir. Aynı şekilde kamera ağındaki bir cihazın yalnızca gerekli kayıt ve yönetim sunucularıyla iletişim kurması sağlanmalıdır.
Benim bakış açıma göre mikro segmentasyon, özellikle kamera, IoT, üretim ve bina otomasyon sistemlerinin bulunduğu işletmeler için Zero Trust dönüşümünün en önemli adımlarından biridir.
Zero Trust Network Access Nedir?
Zero Trust Network Access, kullanıcıların tüm kurumsal ağa bağlanması yerine yalnızca yetkili oldukları uygulama veya kaynağa erişmesini sağlayan güvenlik yaklaşımıdır. Geleneksel VPN sistemlerinde kullanıcı kurum ağına bağlandıktan sonra geniş bir ağ alanına erişebilir. ZTNA modelinde erişim daha dar ve uygulama odaklı tanımlanabilir.
Bu sayede çalışan yalnızca ihtiyaç duyduğu uygulamayı görür. Diğer sunucular veya ağ kaynakları kullanıcıya görünür hale gelmez. Kullanıcının rolü, cihaz durumu ve bağlantı riski değiştiğinde erişim politikası da yeniden değerlendirilebilir.
Ancak Zero Trust yalnızca VPN’in yerine ZTNA ürünü kurmak değildir. Kimlik, cihaz, uygulama, ağ ve veri politikalarının birlikte çalışması gerekir.
Kurumsal İnternet Altyapısında Zero Trust Nasıl Uygulanır?
Zero Trust dönüşümü, mevcut altyapının tamamen kaldırılarak tek seferde yeni sisteme geçilmesi anlamına gelmez. Uygulama aşamalı olarak planlanmalıdır. NIST’in 2025 yılında yayımladığı uygulama rehberi, farklı ürün ve mimari seçenekleriyle oluşturulmuş 19 örnek Zero Trust uygulamasını ve kurumsal geçişte kullanılabilecek pratik yaklaşımları ele almaktadır.
- Varlık envanteri çıkarılmalıdır: Kullanıcılar, cihazlar, uygulamalar, sunucular ve veri kaynakları belirlenmelidir.
- Kritik kaynaklar sınıflandırılmalıdır: Hangi sistemin daha yüksek koruma gerektirdiği tespit edilmelidir.
- Erişim ilişkileri analiz edilmelidir: Hangi kullanıcının hangi kaynağa neden eriştiği belirlenmelidir.
- Kimlik doğrulama güçlendirilmelidir: Çok faktörlü doğrulama ve koşullu erişim uygulanmalıdır.
- Ağ segmentasyonu yapılmalıdır: Kritik sistemler ve kullanıcı grupları ayrılmalıdır.
- Cihaz güvenliği izlenmelidir: Güncelleme, güvenlik yazılımı ve cihaz uyumluluğu kontrol edilmelidir.
- Kayıt ve görünürlük sağlanmalıdır: Erişim talepleri ve anormal davranışlar merkezi olarak izlenmelidir.
- Politikalar sürekli geliştirilmelidir: Zero Trust tek seferlik proje değil, devam eden bir güvenlik programıdır.
Firewall Zero Trust Mimarisi İçinde Hâlâ Gerekli midir?
Zero Trust yaklaşımı firewall kullanımını ortadan kaldırmaz. Firewall, ağ segmentleri arasındaki trafiği kontrol etmek, tehditleri filtrelemek ve güvenlik politikalarını uygulamak için önemli görev üstlenmeye devam eder.
Değişen nokta, firewall’un tek güvenlik katmanı olarak görülmemesidir. Kimlik bilgileri, cihaz güvenliği, uygulama erişimi ve veri sınıflandırması da erişim kararına dahil edilmelidir.
Yeni nesil firewall sistemleri, kullanıcı ve uygulama farkındalığı, saldırı önleme, şifreli trafik analizi, ağ segmentasyonu ve güvenlik kayıtlarıyla Zero Trust mimarisini destekleyebilir.
Zero Trust Bulut ve Çoklu Lokasyon Yapılarında Nasıl Çalışır?
Kurumsal uygulamalar artık yalnızca şirket içindeki sunucularda çalışmıyor. SaaS uygulamaları, özel bulutlar, genel bulut servisleri ve farklı ofis lokasyonları aynı iş sürecinin parçası olabiliyor.
Zero Trust, erişim kararlarını kullanıcının belirli bir ofiste bulunmasına bağlamak yerine kimlik, cihaz, uygulama ve kaynak bağlamına göre verir. Bu yaklaşım, uzaktan çalışanlar ve çoklu lokasyon yapıları için daha tutarlı güvenlik politikaları oluşturulmasına yardımcı olur.
NIST SP 800-207A, Zero Trust prensiplerinin çoklu lokasyon ve bulut tabanlı uygulama ortamlarında ayrıntılı, uygulama seviyesinde erişim politikalarıyla uygulanmasını ele alır.
Zero Trust Hangi İşletmeler İçin Önemlidir?
Zero Trust yalnızca çok büyük kurumlar veya kamu kuruluşları için geliştirilmiş bir yaklaşım değildir. Dijital varlıkları, uzaktan çalışanları, farklı lokasyonları veya kritik verileri bulunan her işletme bu prensiplerden yararlanabilir.
- Finans ve ödeme kuruluşları
- Sağlık kurumları
- Üretim ve sanayi tesisleri
- Veri merkezleri ve teknoloji şirketleri
- Perakende ve çok şubeli işletmeler
- Lojistik merkezleri
- Oteller ve kampüsler
- Kamu kurumları ve kritik altyapılar
Türkiye’de özellikle uzaktan erişimin, bulut uygulamalarının, e-ticaret altyapılarının ve farklı lokasyonlar arasında veri paylaşımının arttığı işletmelerde Zero Trust yaklaşımı daha stratejik hale gelmektedir.
Zero Trust Ağ Güvenliğinin Avantajları
- Yetkisiz erişimi sınırlandırır: Her kullanıcı yalnızca ihtiyaç duyduğu kaynağa erişebilir.
- Yatay hareket riskini azaltır: Saldırganın ağ içindeki diğer sistemlere ilerlemesi zorlaşır.
- Uzaktan çalışma güvenliğini artırır: Erişim ağ konumu yerine kullanıcı ve cihaz bağlamıyla değerlendirilir.
- Bulut güvenliğini destekler: Farklı platformlarda daha tutarlı erişim politikaları uygulanabilir.
- Görünürlük sağlar: Kullanıcı, cihaz ve uygulama hareketleri daha ayrıntılı izlenebilir.
- Veri korumasını güçlendirir: Kritik veri kaynaklarına erişim daha dar kapsamda yönetilebilir.
Zero Trust Uygulamasında Yapılan Yaygın Hatalar
Benim değerlendirmeme göre en sık yapılan hata, Zero Trust yaklaşımını tek bir güvenlik ürünü satın alma projesi olarak görmektir. Zero Trust, farklı sistemlerin aynı erişim politikası etrafında birlikte çalışmasını gerektirir.
- Envanter çıkarmadan uygulamaya başlamak
- Eski kullanıcı yetkilerini aynen korumak
- Yalnızca çok faktörlü doğrulamayı yeterli görmek
- Cihaz güvenliğini erişim kararına dahil etmemek
- Misafir, IoT ve kritik sistem ağlarını ayırmamak
- Kullanıcı deneyimini göz ardı etmek
- Log ve olay analizini kurmamak
- Tüm dönüşümü tek aşamada tamamlamaya çalışmak
2026 ve Sonrasında Zero Trust Yaklaşımı
2026 itibarıyla Zero Trust yaklaşımının kurumsal ağ güvenliğinde daha uygulamaya dönük hale geldiğini görüyoruz. NIST’in yayımladığı güncel uygulama rehberleri, teorik prensiplerin farklı ürün ve mimari seçenekleriyle nasıl hayata geçirilebileceğini göstermektedir.
Önümüzdeki dönemde kimlik güvenliği, mikro segmentasyon, yapay zeka destekli risk analizi, davranış analitiği ve otomatik erişim politikaları daha fazla birlikte çalışacaktır. Kullanıcı veya cihaz davranışındaki anormallik, erişim yetkisinin gerçek zamanlı olarak değiştirilmesini sağlayabilecektir.
Benim bakış açıma göre geleceğin kurumsal internet altyapısı, ağın içi ve dışı arasında sabit bir güven sınırı oluşturmaktan çok, her erişimi sürekli değerlendiren dinamik güvenlik politikaları üzerine kurulacaktır.
Ali Uğur Aktepe’den Genel Değerlendirme
Zero Trust ağ güvenliği, kurum ağı içindeki herkesi tehdit olarak görmek anlamına gelmez. Asıl amaç, güveni varsaymak yerine doğrulanabilir verilere göre oluşturmak ve verilen erişimi ihtiyaçla sınırlandırmaktır.
Benim değerlendirmeme göre başarılı bir Zero Trust dönüşümünün temelinde dört unsur bulunur: doğru varlık envanteri, güçlü kimlik doğrulama, kontrollü ağ segmentasyonu ve sürekli görünürlük.
Kurumların bir anda bütün altyapıyı değiştirmesi gerekmez. Öncelikle kritik uygulamalar, ayrıcalıklı kullanıcılar, uzaktan erişimler ve korunması gereken veri kaynakları belirlenebilir. Ardından kimlik, cihaz ve erişim politikaları aşamalı olarak güçlendirilebilir.
Sonuç olarak Zero Trust, yalnızca yeni bir siber güvenlik kavramı değil; kurumsal internet altyapısının kullanıcı, cihaz, uygulama ve veri seviyesinde yeniden tasarlanmasını sağlayan kapsamlı bir güvenlik yaklaşımıdır.
Sıkça Sorulan Sorular
Zero Trust ağ güvenliği nedir?
Zero Trust, kullanıcıya veya cihaza yalnızca kurum ağı içinde bulunduğu için güvenmeyen, her erişim talebini kimlik, cihaz durumu ve bağlam üzerinden doğrulayan güvenlik yaklaşımıdır.
Zero Trust “kimseye güvenme” anlamına mı gelir?
Hayır. Zero Trust, güvenin otomatik olarak verilmemesi ve erişimin doğrulanabilir bilgiler üzerinden oluşturulması anlamına gelir.
Zero Trust ile VPN arasındaki fark nedir?
VPN çoğu zaman kullanıcıyı kurum ağına bağlar. Zero Trust yaklaşımı ise kullanıcıyı yalnızca yetkili olduğu uygulama veya kaynağa bağlamayı ve erişimi sürekli değerlendirmeyi hedefler.
Mikro segmentasyon neden önemlidir?
Mikro segmentasyon, ağ içindeki sistemleri daha küçük güvenlik alanlarına ayırır ve bir saldırganın ele geçirdiği cihazdan diğer kaynaklara kontrolsüz ilerlemesini zorlaştırır.
Zero Trust kurulumu için tüm altyapı değiştirilmeli midir?
Hayır. Zero Trust dönüşümü aşamalı olarak yapılabilir. Kritik kaynaklar, ayrıcalıklı kullanıcılar ve uzaktan erişimler önceliklendirilerek başlanabilir.
Zero Trust küçük işletmeler için gerekli midir?
Bulut uygulaması, uzaktan erişim, müşteri verisi veya farklı cihaz grupları kullanan küçük ve orta ölçekli işletmeler de Zero Trust prensiplerinden yararlanabilir.